Коли відділ продажів великої оптової компанії раптом помічає, що постійні клієнти один за одним відмовляються від продовження договорів і переходять до новоствореного конкурента з практично ідентичними комерційними умовами, виникає обґрунтована підозра щодо недобросовісних дій когось із власних працівників. Керівництво зазвичай починає з перевірки пошти та опитування топменеджерів, проте швидко стикається з браком прямих доказів. Працівник, який планував звільнення, міг місяцями копіювати бази контактів на зовнішні флеш-накопичувачі, завантажувати цінові специфікації на персональні хмарні диски або пересилати фрагменти вихідного коду через особисті облікові записи у зашифрованих каналах зв’язку.
У таких складних морально-правових ситуаціях спроби провести внутрішнє дізнання силами звичайних системних адміністраторів рідко приводять до успішного результату. Без спеціалізованих знань у галузі збереження цифрових артефактів легко пошкодити системні журнали або випадково створити нові записи, які в суді будуть розцінені як ознаки фальсифікації доказів. Тільки кваліфіковане розслідування кіберінцидентів дає змогу юридично бездоганно довести факт несанкціонованого доступу, вивантаження чи видалення комерційної таємниці конкретною фізичною особою в конкретний момент часу.
Внутрішні витоки інформації часто виявляються значно небезпечнішими за класичні хакерські атаки ззовні, оскільки штатні співробітники вже володіють легітимними обліковими записами й точно знають, де зберігаються найцінніші активи підприємства. Крім того, інсайдер може використовувати службове становище для приховування слідів своєї діяльності: очищати кошик, видаляти тимчасові файли браузера, форматувати накопичувачі або скидати налаштування виданих корпоративних ноутбуків до заводських параметрів перед здачею техніки у відділ кадрів.
Аналіз несанкціонованого копіювання баз даних і каналів витоку інформації
Експерти з комп’ютерної криміналістики використовують спеціальні технології для виявлення прихованих слідів навіть після форматування дисків. Досліджуються файли підкачування, реєстр операційної системи, структури томів NTFS, логи підключення USB-пристроїв за унікальними серійними номерами та залишки видалених документів у нерозподіленому просторі накопичувача. Зіставлення цих відомостей із даними систем контролю фізичного доступу дозволяє з точністю до секунди встановити присутність підозрюваного за робочим місцем у момент здійснення несанкціонованого копіювання.
Необхідність таких дій стає особливо очевидною, якщо на підприємстві не було заздалегідь налаштовано автоматизоване реагування на кіберінциденти, яке б миттєво блокувало аномальні обсяги вивантаження інформації або сповіщало службу безпеки про підключення неавторизованих носіїв. Якщо технічні системи не попередили подію заздалегідь, ретроспективне криміналістичне дослідження залишається єдиним інструментом для відновлення картини подій і визначення реального обсягу викрадених матеріалів.
Щоб подібні інциденти не повторювалися в майбутньому, за результатами розслідування керівництву обов’язково надаються рекомендації щодо організаційних змін. Головним превентивним бар’єром має стати оновлена політика інформаційної безпеки, яка чітко регламентує заборону використання особистих накопичувачів, встановлює правила контролю буфера обміну, порядок обов’язкового резервного копіювання робочих листувань та впровадження принципу найменших привілеїв під час доступу до клієнтських баз.
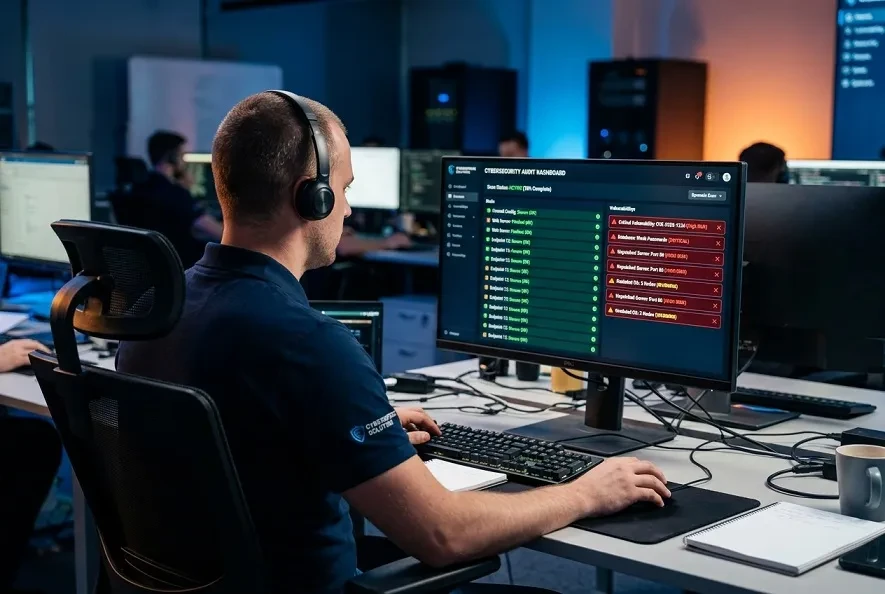
Фото: Аудит прав доступу до конфіденційних баз даних
Аудит дій привілейованих користувачів та виявлення недобросовісних працівників
Процедура криміналістичного дослідження при внутрішніх зловживаннях включає обов’язкове дотримання ланцюжка збереження доказів (chain of custody). Експерти оформлюють акт вилучення комп’ютерного обладнання в присутності свідків, створюють побітові копії носіїв із верифікацією геш-сум і проводять подальший аналіз виключно на копіях, залишаючи оригінальний диск недоторканим. Підсумком стає експертний висновок, структурований відповідно до вимог процесуального законодавства для подання до суду або правоохоронних органів.
До початку взаємодії з криміналістами керівництву не слід повідомляти підозрюваного співробітника про початок перевірки, щоб запобігти спробам фізичного знищення носіїв. Доцільно негайно обмежити його віддалений доступ до облікових записів без видимих зовнішніх ознак і забезпечити схоронність робочого комп’ютера у закритому приміщенні.
Юридично коректне документування фактів саботажу та розкрадання інтелектуальної власності
Вартість таких послуг визначається кількістю робочих місць, що підлягають експертизі, необхідністю аналізу мобільних пристроїв та хмарних корпоративних сховищ, а також складністю завдань щодо відновлення навмисно пошкоджених файлових структур.
Відділ цифрових розслідувань холдингу SHERIFF здійснює фахове виявлення цифрових слідів та фіксацію інцидентів, пов’язаних із внутрішніми витоками та діями недобросовісного персоналу. Фахівці володіють методиками комп’ютерної експертизи, дотримуються процесуальних стандартів збереження доказів та готують обґрунтовані матеріали, що мають доказове значення для захисту комерційних інтересів компанії.
Формат проведення дослідження та залучені криміналістичні інструменти варто обирати після аналізу специфіки інциденту, конфігурації робочого місця користувача та оцінки характеру інформації, яка могла бути скопійована.
Поширені запитання про розслідування внутрішніх кіберінцидентів
Як довести факт викрадення клієнтської бази звільненим співробітником?
Фахівці перевіряють логи підключення USB-накопичувачів, вивантаження файлів у хмарні сховища, активність корпоративної пошти та історію запитів до CRM-системи.
Чи можна відновити файли або логи, які зловмисник навмисно стер?
У більшості випадків так. Використання інструментів глибокого відновлення даних і аналіз тіньових копій томів дозволяє відновити стерту інформацію.
Як виявити встановлені шпигунські програми чи кейлогери на комп’ютерах топ-менеджерів?
Проводиться спеціальне інструментальне сканування операційної системи, моніторинг вихідного мережевого трафіку та ревізія фонових процесів.
Чи повідомляється колектив про проведення внутрішнього розслідування?
Розслідування проводиться в режимі суворої конфіденційності, щоб не викликати паніки та не дати підозрюваним особам можливості знищити сліди.
Які інструменти DLP допомагають попередити витоки даних у майбутньому?
Впровадження DLP-систем дозволяє блокувати копіювання файлів з позначками конфіденційності на флешки, перехоплювати відправлення на приватні пошти та контролювати друк.